
Microsoft Paint apresenta vulnerabilidade crítica que permite execução remota de código
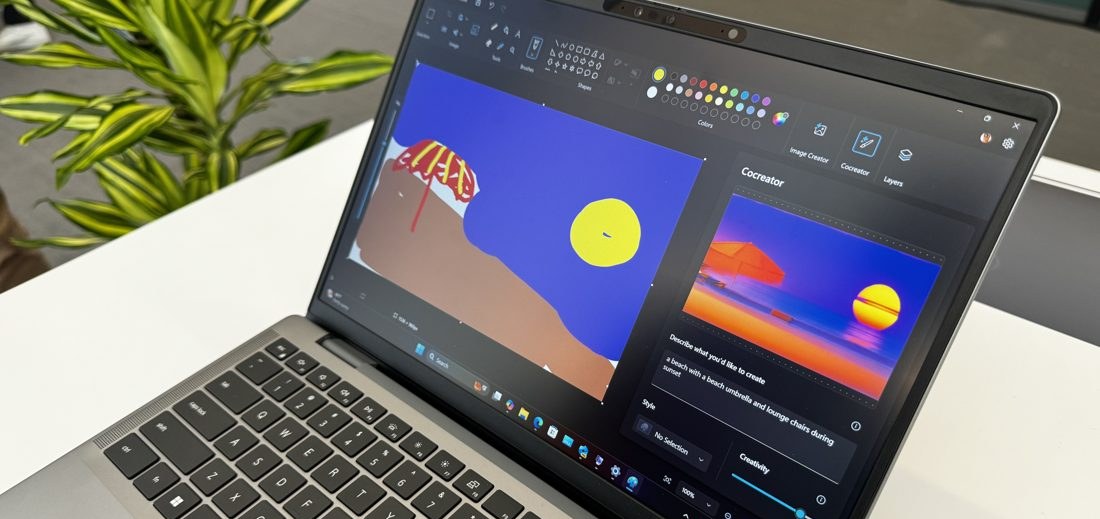
Foto: via Tecnoblog
Uma vulnerabilidade classificada como CVE-2026-83844 foi detectada no Microsoft Paint, o editor de imagens nativo do Windows 11, permitindo que invasores executem código malicioso de forma remota ao explorar o aplicativo.
Com pontuação 8,1 na escala CVSS 3.1, a falha é do tipo “Out-of-bounds Read”, ou seja, o Paint tenta ler uma área de memória que está fora dos limites definidos para a operação.
O ataque pode ser desencadeado ao abrir um arquivo de imagem especialmente criado para explorar a vulnerabilidade; ao ler dados fora dos limites, o programa corrompe estruturas internas e possibilita a injeção e execução de código usando os privilégios do usuário atual.
Entre as possíveis consequências estão a captura de informações confidenciais, a instalação de malwares e a execução de ações não autorizadas no sistema comprometido.
A Microsoft já disponibilizou a correção na versão 11.2609.401.0 do Paint. Diferente de muitas atualizações que chegam pelo Windows Update, essa correção é distribuída exclusivamente pela Microsoft Store, o que pode reduzir a velocidade de adoção pelos usuários.
Para confirmar a versão instalada, abra o Paint, clique no ícone de engrenagem no canto superior direito e verifique a numeração exibida. Caso a versão seja inferior a 11.2609.401.0 – por exemplo, 11.2605.81.0 – acesse a página do Paint na Microsoft Store e selecione “Atualizar” ou “Instalar”. Em muitos casos a atualização inicia automaticamente ao abrir a página.
Vale ressaltar que a vulnerabilidade afeta apenas o Microsoft Paint do Windows 11; até o momento não há relatos de falhas semelhantes nas versões para Windows 10 ou em outras edições do sistema.
Como já apontamos em nossa cobertura sobre outras correções de segurança da Microsoft, como o novo medidor de velocidade nativo no Windows 11, a empresa continua a lançar atualizações críticas para proteger seus usuários.
Com informacoes de Tecnoblog.
Notícias Relacionadas