
Ferramentas de IA são usadas em ataques cibernéticos contra bancos sul‑coreanos, alerta CrowdStrike
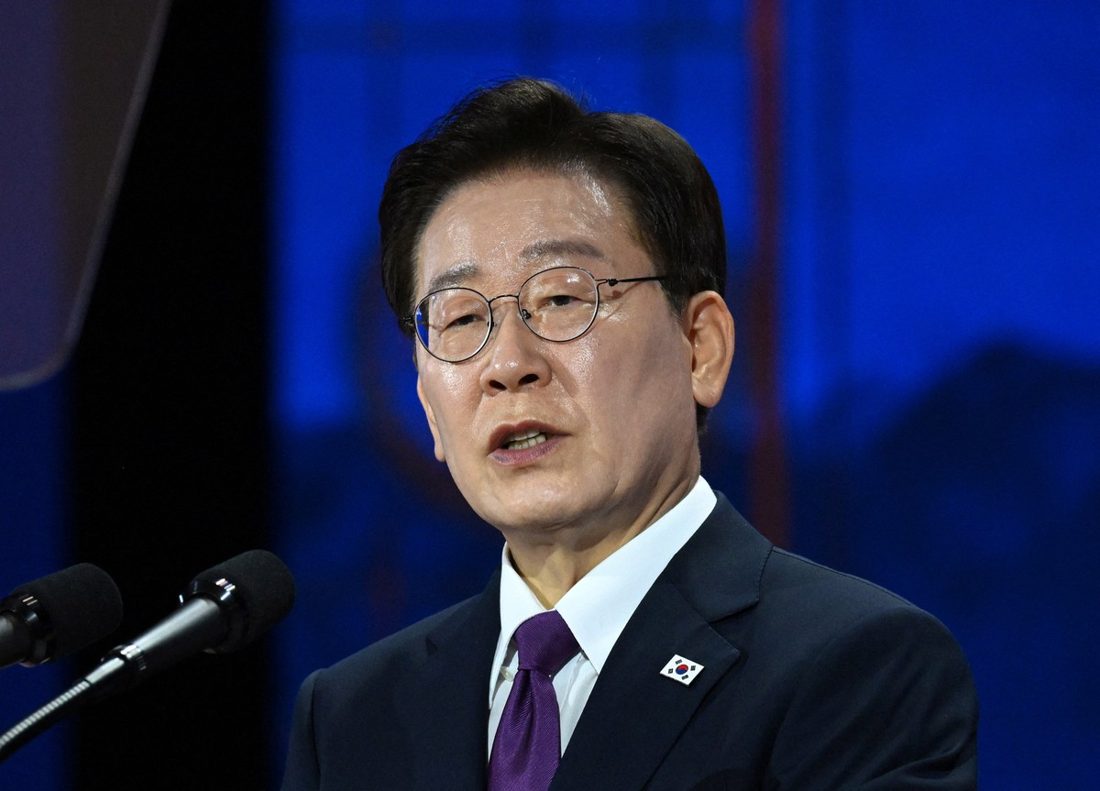
Foto: via Valor Econômico
Os recentes ataques a grandes instituições financeiras sul‑coreanas despertaram preocupação tanto na Coreia do Sul quanto no Japão, ao evidenciar a ameaça que ferramentas de inteligência artificial (IA) cada vez mais acessíveis podem representar para a segurança da informação.
A empresa de segurança cibernética CrowdStrike destacou que "ferramentas de IA com capacidade de ação autônoma", combinadas com "capacidades ofensivas tradicionais", fazem parte de uma "evolução" contínua da atividade maliciosa.
Em publicação em seu site na quarta‑feira, a CrowdStrike informou que um hacker utilizou as ferramentas de IA Claude Code e Artex entre o final de setembro e o início de outubro para conduzir os ataques que resultaram em vazamentos de dados.
A empresa concluiu que "os adversários provavelmente continuarão a experimentar a implementação de ferramentas de IA em suas operações para aumentar sua velocidade operacional e suas capacidades", indicando a possibilidade de novos incidentes semelhantes.
Segundo a CreditSights, empresa da Fitch Solutions, os bancos Shinhan Bank, KB Kookmin Bank e Hana Bank foram atingidos em um "incidente de cibersegurança que afetou todo o setor".
A CrowdStrike não identificou um indivíduo específico, mas apontou que o autor "provavelmente fala chinês e é motivado por ganhos financeiros", com base em evidências de que o agente utilizou o Artex e executou comandos (prompts) em chinês.
O hacker usou o Claude Code para criar um currículo de pesquisador de segurança e, em seguida, perguntou ao Claude onde as informações obtidas nos vazamentos de dados sul‑coreanos poderiam ser vendidas.
Em análise dos ataques, a empresa sul‑coreana de cibersegurança Enki WhiteHat constatou que foram exploradas vulnerabilidades no lado do servidor das interfaces das instituições financeiras, especificamente nos processos de autenticação de usuários.
A Enki WhiteHat ressaltou que "a validação insuficiente de usuários no lado do servidor em sistemas legados pode levar a falhas de segurança, como vazamentos de dados em larga escala ou adulteração de informações" e destacou que todas as instituições financeiras sul‑coreanas devem cumprir os mesmos padrões regulatórios, o que gera semelhanças entre seus sistemas e permite que hackers ataquem múltiplas instituições utilizando a mesma estratégia.
O presidente sul‑coreano, Lee Jae‑myung, manifestou preocupação ao afirmar que até mesmo agentes sem habilidades técnicas avançadas podem agora utilizar ferramentas de IA para realizar ataques disruptivos, e instruiu autoridades governamentais a trabalharem com o setor privado no desenvolvimento de medidas de segurança para prevenir novos incidentes.
As conclusões da CrowdStrike e da Enki WhiteHat sugerem que mais incidentes desse tipo podem ocorrer, reforçando a necessidade de aprimoramento das defesas cibernéticas e de regulamentações mais rígidas para o uso de IA em ambientes críticos.
Com informacoes de Valor Econômico.

Notícias Relacionadas