
Quishing dispara 460% no Brasil e representa 7,2% das detecções de phishing
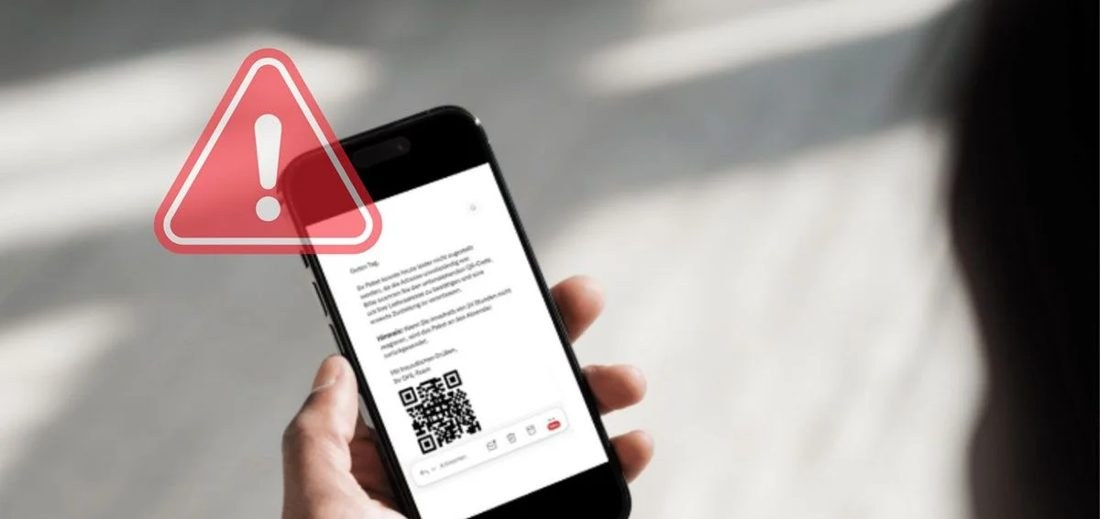
Foto: via Canaltech
Os golpes de phishing que empregam QR Codes, conhecidos como quishing, registraram um aumento de 460% no Brasil entre os meses de janeiro e fevereiro de 2026, de acordo com a telemetria da empresa de segurança ESET, que analisou o primeiro semestre do ano.
O termo quishing descreve a prática de direcionar vítimas a páginas falsas, formulários de captura ou arquivos maliciosos por meio de códigos QR, explorando a familiaridade dos usuários com esses códigos em pagamentos, cardápios, entregas, eventos e processos de autenticação.
A principal diferença em relação a um link tradicional está na forma como o endereço chega ao usuário: ao apontar a câmera do celular para o QR Code, a pessoa acessa o destino sem visualizar previamente a URL, dificultando a identificação de domínios fraudulentos ou redirecionamentos suspeitos.
O ataque pode iniciar com uma imagem enviada por e‑mail, aplicativo de mensagens ou rede social. O QR Code pode aparecer isolado ou inserido em documentos aparentemente legítimos, como PDFs de cobrança, notas fiscais, contratos ou comprovantes, e, ao ser lido, leva a vítima a um site controlado pelos criminosos que imita serviços conhecidos e solicita senhas, dados bancários ou códigos de autenticação, ou ainda induz ao download de arquivos maliciosos.
Jonathan Ramos, pesquisador de segurança da ESET Brasil, destaca que o QR Code elimina uma etapa crucial de avaliação, já que o endereço não fica visível antes da leitura. "A pessoa enxerga uma imagem familiar, escaneia e muitas vezes segue as instruções sem verificar para onde foi direcionada", explicou.
Embora o quishing tenha ganhado destaque, o phishing continua sendo a principal ameaça identificada pela ESET, representando 35,9% de todas as detecções no país durante o primeiro semestre. Dentro desse cenário, os arquivos PDF foram responsáveis por 52% das detecções de phishing, podendo conter botões, links ou QR Codes que conduzem a páginas falsas ou a downloads maliciosos.
Entre as marcas e plataformas usadas como isca nas campanhas monitoradas, a DocuSign apareceu em 1,3% do volume de phishing, seguida por Telegram com 0,5% e WeTransfer com 0,3%. A presença desses nomes não indica invasão dos sistemas das empresas, mas apenas a reprodução de elementos visuais e linguagem para conferir legitimidade ao golpe.
Para se proteger, a primeira medida recomendada é verificar o endereço exibido após a leitura do QR Code antes de inserir qualquer informação, atentando para domínios, erros de grafia e redirecionamentos incomuns. Códigos recebidos sem contexto – como mensagens que exigem pagamento imediato, confirmação de conta ou ação para evitar bloqueio – devem ser tratados com desconfiança, pois a urgência costuma ser usada para reduzir o tempo de avaliação da vítima.
Se a página solicitar senha, dados bancários ou código de autenticação, o ideal é interromper o processo e acessar o serviço diretamente pelo aplicativo ou site oficial. O mesmo procedimento vale para documentos de remetentes desconhecidos ou inesperados. Manter dispositivos atualizados e utilizar soluções de proteção capazes de bloquear páginas e arquivos maliciosos reduz ainda mais o risco de comprometimento.
Como já mostramos na cobertura da operação que desmontou a máfia dos celulares, o crime digital evolui rapidamente, e o aumento expressivo do quishing evidencia a necessidade de vigilância constante por parte dos usuários.
Com informacoes de Canaltech.
Notícias Relacionadas